한국의 .IoT가 진화되는 사이버 공격으로 부터 위험하다.
페이지 정보
작성자 게시판관리자 작성일18-10-15 10:06 조회34,067회 댓글0건관련링크
본문
모든 범죄는 진화한다. 사이버 범죄도 마찬가지다. 금전을 노린 범죄자들의 사이버 공격은 점점 진화하고 있다. 이들은 심지어 첨단기술까지 무장해 나간다.
지금까지 사이버 공격은 계획->침투->감염->정보유출 등의 단계를 거쳤다. 이 때문에 공격을 위해서 수개월의 시간이 필요했다. 그러나 이제는 이와 같은 공격의 물리적 한계도 사라지고 있다. 보안 침해를 일으키기 위한 시간이 더 짧아졌다. 예를 들어 오토익스플로잇이라는 프레임워크가 있는데, 이는 최초 사물인터넷(IoT) 검색 ‘쇼단(shodan.io)’의 취약점을 자동으로 찾아내서 공격한다.
문제는 한국이 이런 공격에 더 취약하다는 것이다. 데릭 맨키 포티넷 글로벌 보안 전략가는 “한국 네트워크 공격 대다수가 사물인터넷(IoT) 기기에 집중돼 있었다”고 전했다. 라우터, CCTV, DVR 등이 대표적이다. 공격자들은 이런 기기에 인증받은 키값을 넣고 원격에서 실행시킨다.
맨키 전략가는 “IoT 타깃 공격은 감염대상 기기가 많고 관리가 어렵기 때문에 초보적인 방식의 공격이라도 대응이 쉽지 않다”며 “제로 트러스트 정책을 기반으로 모든 네트워크 접근을 감시하고 통제하는 정책이 필수”라고 말했다.
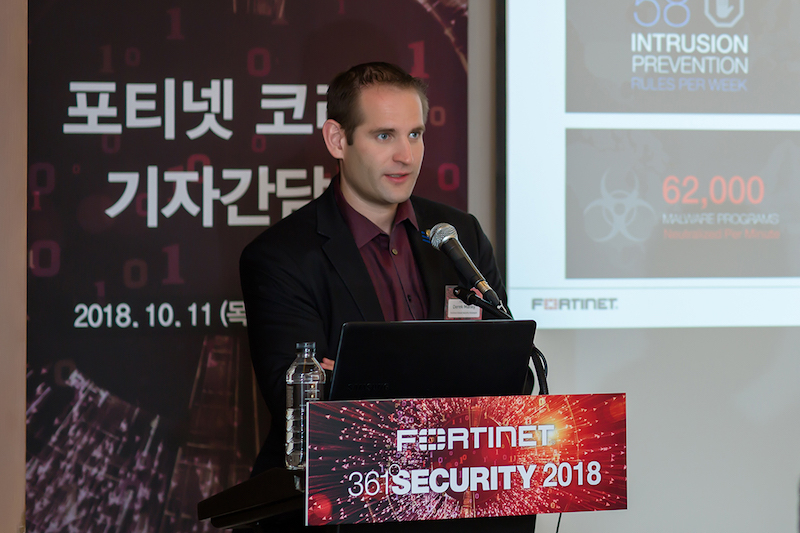
그에 따르면 ▲자동화된 패치관리 시스템을 이용한 취약점 제거 ▲네트워크 분할과 접근제어 ▲SIEM 등을 이용한 위협관리 ▲IT 전반의 취약점 점검과 보안 위협 감시 등의 활동이 반드시 진행돼야 한다..
맨키 보안전략가는 아울러 포티넷이 최근 발표한 ‘글로벌 위협 전망 보고서’의 주요 내용을 공개했다.
이에 따르면, 올해 2분기 2만4000여개의 멀웨어 변종이 나타났고, 약 5000개의 멀웨어 패밀리가 탐지됐다. 크립토재킹(암호화폐탈취)를 목적으로 한 멀에어가 그중 23%에 달했다.
랜섬웨어는 갠드크랩이 여전히 기승을 부리고 있으며, 개발조직과 유포조직이 분리되고 있었는 특징이 나타났다. 데릭 맨키 보안전략가는 “랜섬웨어 개발조직과 유포조직이 범죄 수익을 6:4로 나누고 있으며, 애자일 개발방식을 이용해 악성코드를 쉽게 개발하고 효율적으로 재사용하고 있다”고 설명했다.
7230개의 고유한 취약점이 탐지됐고, 이는 각 기업마다 811개의 취약점이 있다는 것을 의미한다. 96%의 기업이 서버에서 취약점이 있다.
그는 “기업들은 공격자들의 이 같은 전략에 대응하기 위해 새로운 보안 전략을 수립해야 한다”면서 “자동화된 통합 방어 체계를 활용하여 빠른 공격 속도 및 확대된 공격 규모의 문제를 해결하고, 고성능 행동 기반 탐지 기법을 활용해야 하며, AI 기반 위협 인텔리전스 통찰력을 통해 중요한 취약점을 패치하는데 주력해야 한다”라고 말했다.
지난 분기 한국에서는 바이러스가 10만건이 발견됐고, 네트워크 침입 시도가 21억1천300만건 있었다. 애플리케이션 공격 시도 252억5천500만건, 봇넷 2건, 엔드포인트 공격 시도 7000건 있었다.
한국에서는 아파치 스트러츠 등 알려진 취약점을 겨냥한 익스플로잇과 자바스크립트 기반 크립토재킹이 가장 많이 탐지됐다. 그 다음으로 D-링크(D-Link) 및 링크시스(Linksys) 기기의 취약점을 악용한 익스플로잇이 보고됐다. 더불어 보안USB를 표적으로 한 틱(Tick) 공격과 이메일을 통한 피싱 공격인 ‘스카크래프트(Scarcraft)’도 발견됐다.
특이할 점은 한국에서의 공격 시도가 상당수 기술과 관련된 기업을 대상으로 했다는 점이다. 인터넷 포털, 게임회사, 커머스 회사 등이다. 심지어 보안관제서비스업체도 한국에서는 공격자들의 주요 타깃이 됐다.
그는 “한국에서 발생하는 위협 중 봇넷, MS 워드 문서 파일을 이용한 멀웨어 유포 등을 주목해봐야 하며, 특히 틱 공격과 스카크래프트 공격은 주요 기관을 노리는 타깃 공격일 수 있으므로 예의주시하면서 분석하고 있다”고 밝혔다.
글. 바이라인네트워크
<심재석 기자>shimsky@byline.network
댓글목록
등록된 댓글이 없습니다.